SBI Data Leak: 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर मिली, जानें कौन-सा डेटा हुआ उजागर
SBI Data Leak News: भारतीय स्टेट बैंक (SBI) के ग्राहकों की डेटा सुरक्षा को लेकर चिंता बढ़ गई है। बैंक ने स्टॉक एक्सचेंजों को दी गई जानकारी में बताया है कि डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की शुरुआती जांच के दौरान 3,897 रिकॉर्ड में ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारी मिली है। मामले की जांच के लिए बैंक ने स्वतंत्र साइबर सुरक्षा एजेंसी की मदद ली है।
SBI के मुताबिक, उसे 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) से इस संभावित डेटा एक्सपोजर के बारे में अलर्ट मिले थे। बैंक ने साइबर घटना से निपटने की प्रक्रिया शुरू कर दी है। हालांकि, डेटा कहां से आया और कितनी जानकारी प्रभावित हुई, इसकी पुष्टि जांच के बाद ही हो सकेगी।
SBI के कितने ग्राहकों का डेटा लीक हुआ?
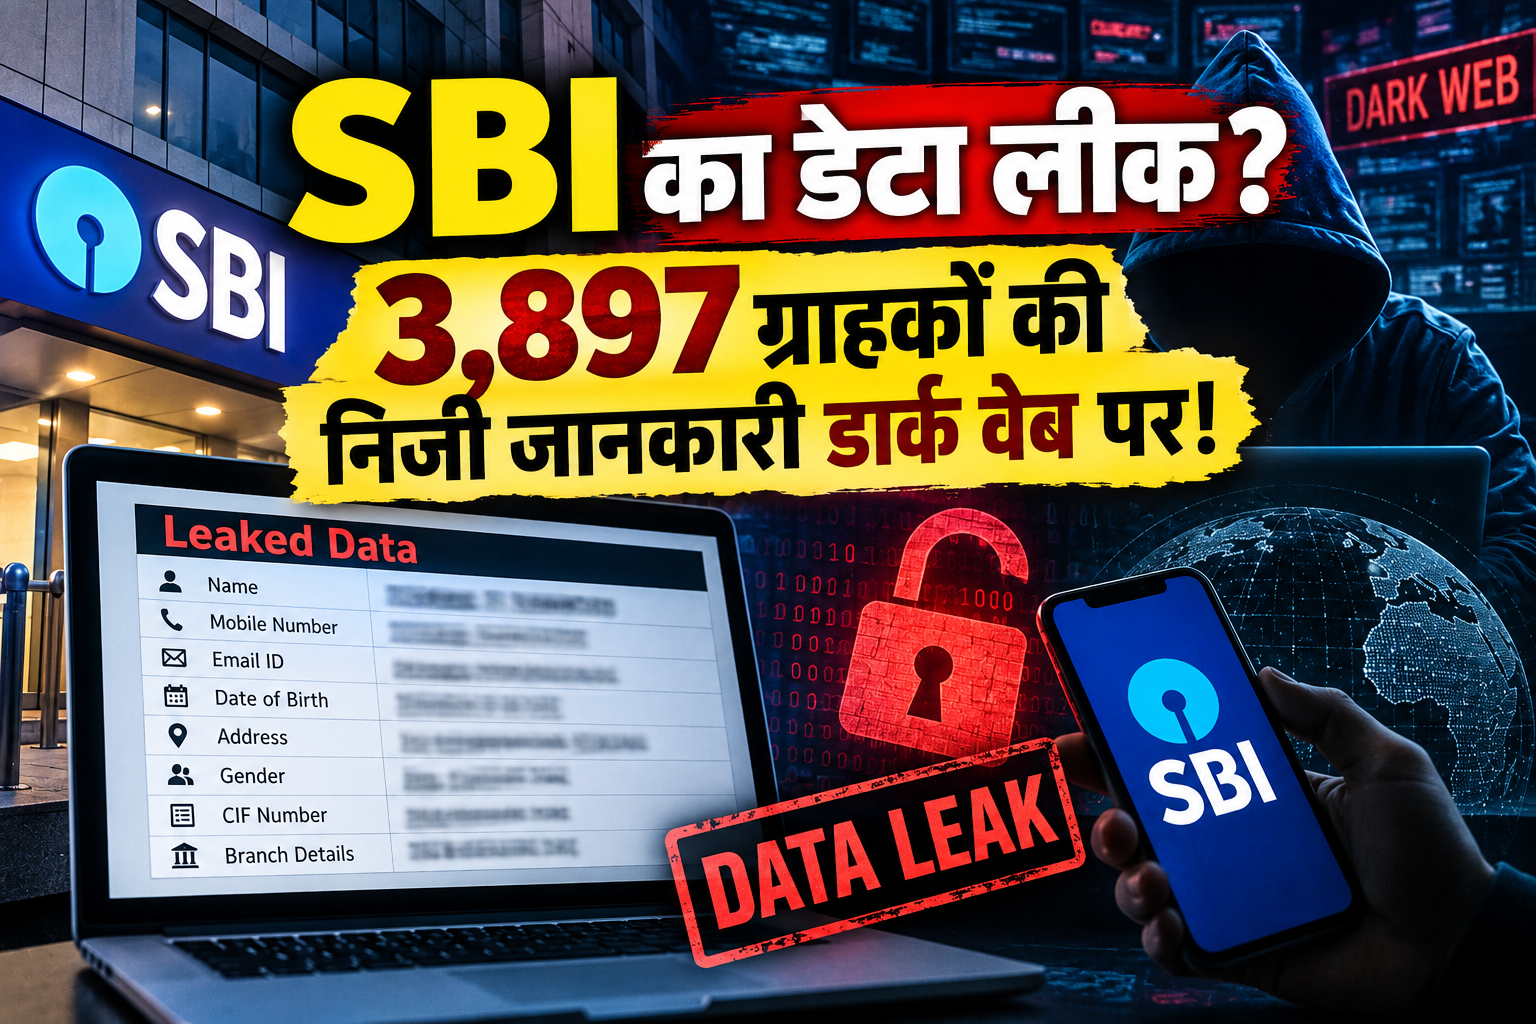
बैंक की शुरुआती जांच में लगभग 3.75 लाख रिकॉर्ड की समीक्षा की गई। इनमें से 3,897 रिकॉर्ड में व्यक्तिगत पहचान योग्य जानकारी (Personally Identifiable Information या PII) पाई गई।
यह अंतर समझना जरूरी है: 3.75 लाख रिकॉर्ड डार्क वेब पर उपलब्ध बताए गए हैं, जबकि 3,897 रिकॉर्ड में शुरुआती जांच के दौरान व्यक्तिगत जानकारी की पहचान हुई। अभी यह स्पष्ट नहीं है कि बाकी रिकॉर्ड में क्या जानकारी है या वे सभी SBI के ग्राहकों से संबंधित हैं या नहीं।
बैंक ने कहा है कि डेटा की प्रामाणिकता, पूर्णता, संभावित स्रोत और ग्राहकों पर पड़ने वाले जोखिम का पता लगाने के लिए विस्तृत जांच जरूरी है।
कौन-कौन सी जानकारी उजागर होने की आशंका है?
प्रारंभिक जांच में सामने आई जानकारी में ये विवरण शामिल बताए गए हैं:
- ग्राहकों के नाम
- रजिस्टर्ड मोबाइल नंबर
- जन्मतिथि और लिंग
- ईमेल आईडी
- घर का पता
- बैंक शाखा से जुड़े पहचान विवरण
- CIF यानी Customer Information File पहचान संख्या
- लीड आईडी और लोन या लीड रिकॉर्ड से जुड़ा मेटाडेटा
इन जानकारियों के एक साथ उपलब्ध होने से धोखाधड़ी करने वालों को ग्राहक की पहचान का इस्तेमाल कर फर्जी बैंक कॉल, मैसेज या ईमेल भेजने में मदद मिल सकती है। हालांकि, अभी यह पुष्टि नहीं हुई है कि सभी रिकॉर्ड प्रामाणिक हैं या उनमें कितनी संवेदनशील वित्तीय जानकारी मौजूद है।
SBI ने जांच के लिए क्या कदम उठाए?
SBI ने बताया कि उसने साइबर घटना से निपटने और संभावित नुकसान को सीमित करने के लिए अपने निर्धारित प्रोटोकॉल सक्रिय कर दिए हैं। बैंक ने CERT-In से मान्यता प्राप्त एक स्वतंत्र साइबर सुरक्षा एजेंसी को भी जांच के लिए नियुक्त किया है।
जांच में मुख्य रूप से इन सवालों के जवाब तलाशे जा रहे हैं:
- डार्क वेब पर मौजूद डेटा वास्तव में SBI से संबंधित है या नहीं।
- जानकारी किस स्रोत से बाहर आई और डेटा एक्सपोजर कैसे हुआ।
- कितने रिकॉर्ड प्रभावित हुए और ग्राहकों के लिए क्या जोखिम हो सकते हैं।
- भविष्य में ऐसी घटनाओं को रोकने के लिए किन सुधारात्मक कदमों की जरूरत है।
बैंक के अनुसार, मामले का विस्तृत आकलन जारी है और जरूरत के अनुसार सुधारात्मक तथा रोकथाम संबंधी उपाय किए जा रहे हैं।
क्या SBI की बैंकिंग सेवाओं पर असर पड़ा है?
SBI ने कहा है कि इस घटना का उसके मुख्य कारोबारी संचालन, वित्तीय प्रदर्शन या बिजनेस कंटिन्यूटी पर कोई महत्वपूर्ण असर नहीं पड़ा है। बैंक की मुख्य सेवाएं सामान्य रूप से जारी हैं।
हालांकि, सामान्य बैंकिंग सेवाएं चालू रहने का अर्थ यह नहीं है कि डेटा एक्सपोजर से जुड़े सभी जोखिम समाप्त हो गए हैं। जांच पूरी होने के बाद ही इसकी वास्तविक सीमा और ग्राहकों पर संभावित प्रभाव को बेहतर तरीके से समझा जा सकेगा।
हैकर ग्रुप ने क्या दावा किया?
मीडिया रिपोर्ट्स के मुताबिक, ‘Siriusim’ नाम से पहचाने जाने वाले एक कथित हैकर समूह ने SBI से संबंधित डेटा हासिल करने का दावा किया था। साइबर सुरक्षा पर नजर रखने वाले अकाउंट CyberPulse56 ने सोशल मीडिया प्लेटफॉर्म X पर इस दावे का उल्लेख किया था।
रिपोर्टों में समूह के पास लगभग 3.75 लाख डेटा एंट्री और 2,722 PDF दस्तावेज होने का दावा सामने आया। इनमें कथित तौर पर लोन आवेदन और खाता खोलने से जुड़े दस्तावेज भी शामिल बताए गए।
ध्यान रहे कि किसी हैकर समूह का दावा अपने आप में डेटा की प्रामाणिकता या उसके स्रोत की पुष्टि नहीं करता। SBI की जांच का एक अहम हिस्सा इन दावों और उपलब्ध रिकॉर्ड की सत्यता का पता लगाना है।
SBI ग्राहक अपने डेटा की सुरक्षा के लिए क्या करें?
जांच जारी रहने के दौरान ग्राहक कुछ सावधानियां अपना सकते हैं:
- किसी अनजान कॉल या मैसेज पर बैंकिंग जानकारी साझा न करें।
- OTP, PIN, पासवर्ड या इंटरनेट बैंकिंग लॉगिन विवरण किसी को न बताएं।
- बैंक अधिकारी बनकर संपर्क करने वाले व्यक्ति की पहचान स्वतंत्र रूप से सत्यापित करें।
- संदिग्ध लिंक पर क्लिक न करें और अनजान ऐप डाउनलोड करने से बचें।
- अपने बैंक खाते के लेन-देन और अलर्ट पर नजर रखें।
- किसी संदिग्ध लेन-देन या धोखाधड़ी की आशंका होने पर तुरंत बैंक के आधिकारिक माध्यम से शिकायत करें।
सिर्फ नाम, मोबाइल नंबर या ईमेल सामने आने का मतलब यह नहीं है कि किसी के बैंक खाते से पैसे भी निकल गए हैं। फिर भी, व्यक्तिगत जानकारी का इस्तेमाल कर फर्जी संदेश या कॉल किए जा सकते हैं, इसलिए सतर्क रहना जरूरी है।
क्या SBI ने प्रभावित ग्राहकों को सूचित किया है?
उपलब्ध रिपोर्टों के अनुसार, बैंक ने स्टॉक एक्सचेंजों को घटना की जानकारी दी है और स्वतंत्र एजेंसी से जांच कराई जा रही है। प्रभावित ग्राहकों को सीधे सूचना दी गई है या नहीं, इसकी स्पष्ट पुष्टि उपलब्ध जानकारी में नहीं है।
इसलिए ग्राहकों को सलाह है कि वे किसी भी अनजान संदेश को आधिकारिक सूचना मानने से पहले SBI के आधिकारिक चैनलों से उसकी पुष्टि करें।
निष्कर्ष
SBI डेटा लीक का मामला बैंकिंग क्षेत्र में साइबर सुरक्षा और ग्राहकों की निजी जानकारी की सुरक्षा से जुड़े सवाल उठाता है। शुरुआती जांच में 3,897 रिकॉर्ड में व्यक्तिगत पहचान योग्य जानकारी मिली है, लेकिन डेटा का स्रोत, बाकी रिकॉर्ड की प्रकृति और घटना की पूरी सीमा अभी जांच के अधीन है।
SBI ने साइबर सुरक्षा जांच शुरू करने और अपनी सेवाएं सामान्य रूप से जारी रहने की बात कही है। अब जांच के नतीजों से स्पष्ट होगा कि डेटा कैसे उजागर हुआ और ग्राहकों की सुरक्षा के लिए आगे किन कदमों की जरूरत है।